
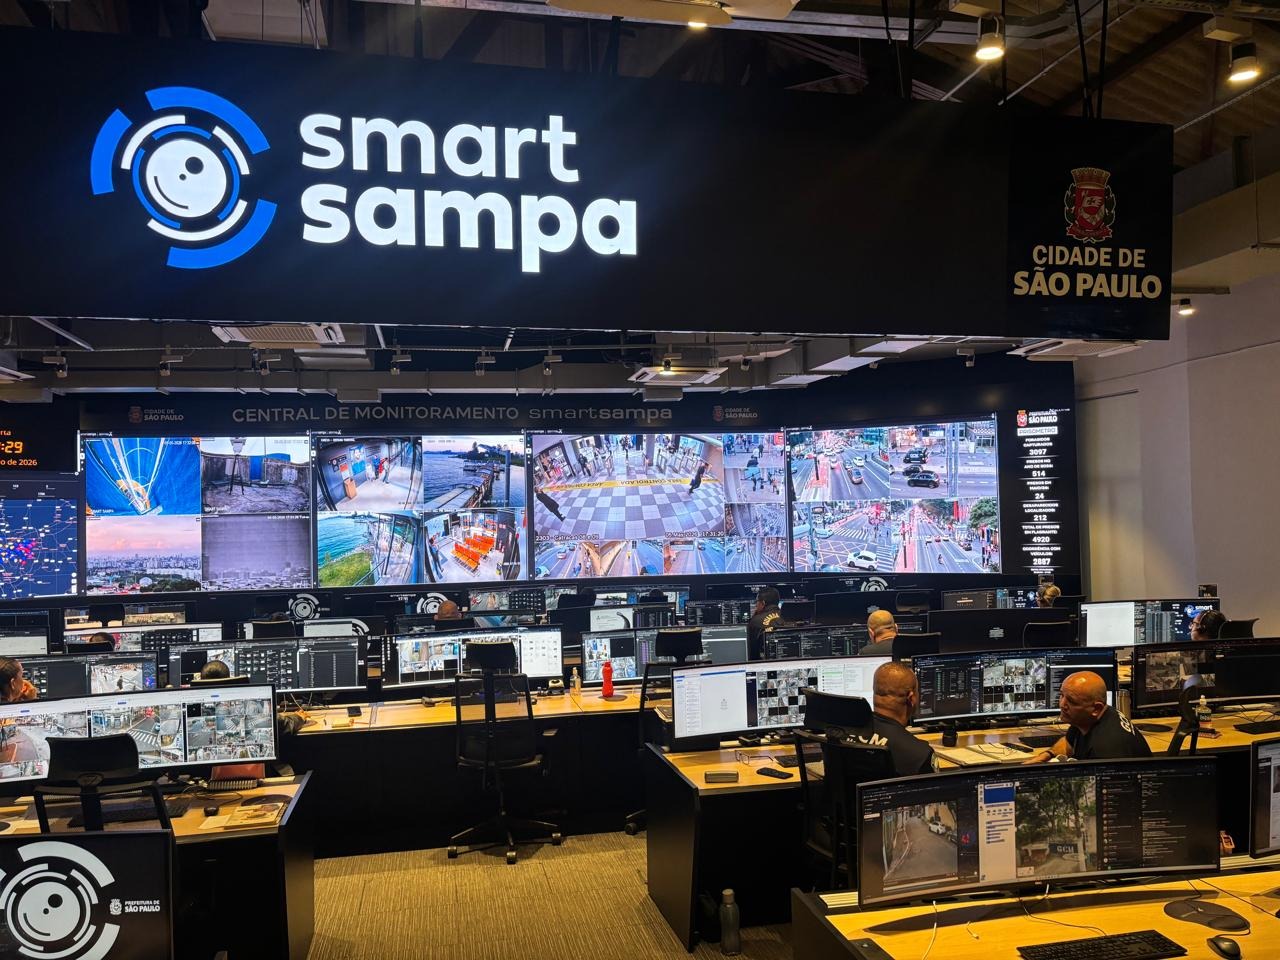
Imagens de equipamentos de empresas parceiras puderam ser visualizadas ao vivo, segundo o UOL; Prefeitura de São Paulo contesta exposição pública e anuncia apuração.
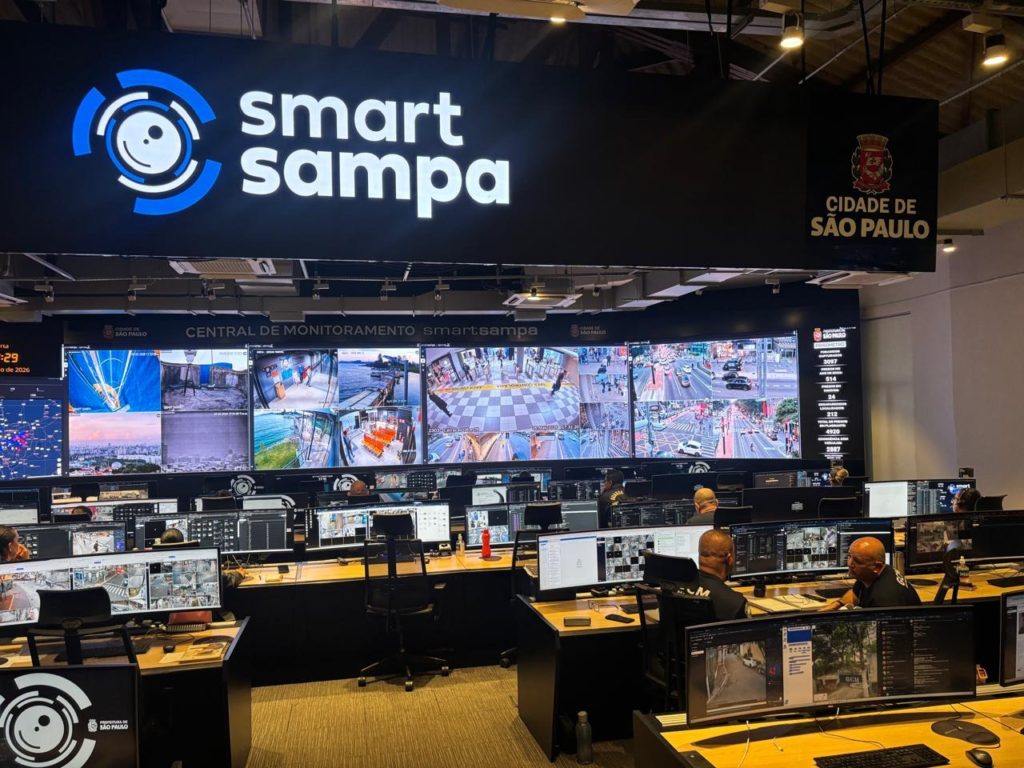
Uma nova vulnerabilidade relacionada ao Smart Sampa, programa de videomonitoramento da Prefeitura de São Paulo, permitiu acessar imagens de aproximadamente 17 mil câmeras de empresas parceiras sem senha ou autorização, segundo investigação divulgada pelo UOL nesta terça-feira (3).
A reportagem afirma que conseguiu acompanhar transmissões ao vivo de diferentes regiões da capital durante pelo menos cinco dias. Os equipamentos estavam conectados à infraestrutura da Monuv, empresa que oferece armazenamento de imagens em nuvem.
A Prefeitura contesta que os endereços das câmeras estivessem disponíveis publicamente na internet. Segundo a administração municipal, os links integravam uma planilha de análise de segurança que teria sido repassada ilegalmente aos jornalistas.
O episódio ocorre duas semanas depois da divulgação de outra falha envolvendo o programa. Na investigação anterior, o UOL relatou ter acessado imagens de mais de 58 mil câmeras a partir de credenciais expostas.
Reportagem identificou acesso a transmissões ao vivo
Segundo o UOL, a nova vulnerabilidade estava relacionada ao código de um site associado à Sentinelx, empresa responsável pela plataforma tecnológica do Smart Sampa.
Informações disponíveis nesse ambiente permitiam localizar cadastros de empresas parceiras e endereços diretos das transmissões. De acordo com a investigação, o acesso às imagens não exigia autenticação.
Entre os locais visualizados estavam ruas próximas às residências de autoridades, incluindo os ex-presidentes Michel Temer e Fernando Henrique Cardoso.
Para verificar se as imagens eram transmitidas em tempo real, jornalistas foram ao bairro dos Campos Elíseos, na região central de São Paulo, e se posicionaram diante de câmeras segurando jornais do dia.
A reportagem informou ter acompanhado transmissões por pelo menos cinco dias, antes da correção da brecha.
Vulnerabilidade foi corrigida após questionamentos às empresas
A falha foi corrigida na sexta-feira (30), depois que as empresas envolvidas foram procuradas para prestar esclarecimentos, segundo o UOL.
Os equipamentos alcançados por esse episódio pertenciam a empresas parceiras e utilizavam a infraestrutura de armazenamento em nuvem da Monuv. A Prefeitura afirma que as câmeras próprias do município não estavam incluídas no material.
A exposição relatada levantou questionamentos sobre o cumprimento das exigências da Lei Geral de Proteção de Dados (LGPD). As informações apresentadas na reportagem, porém, não indicam uma conclusão de autoridade competente sobre eventual infração à legislação.
Em resposta ao UOL, a Monuv afirmou possuir mecanismos de autenticação e proteção. A Sentinelx não respondeu aos questionamentos da reportagem.
Prefeitura nega que links estivessem disponíveis publicamente
A Secretaria Municipal de Segurança Urbana apresentou uma versão diferente sobre a origem do acesso às transmissões.
Segundo a pasta, os endereços das câmeras não estavam disponíveis publicamente na internet. A gestão afirma que os links faziam parte de uma planilha produzida durante uma análise de segurança da Prodam e que o documento foi posteriormente repassado de maneira ilegal à reportagem.
A administração municipal também declarou que os equipamentos de empresas conveniadas são de responsabilidade de seus respectivos operadores.
Ao contestar a exposição pública dos endereços, a Prefeitura anunciou que o caso será apurado. A divergência envolve a forma como os links foram obtidos e as condições de acesso às imagens.
Falha anterior envolveu credenciais e dados de guardas municipais
Em 20 de outubro, outra investigação do UOL revelou a exposição de 181 credenciais de acesso e informações de cerca de 6 mil agentes da Guarda Civil Metropolitana (GCM).
Segundo aquela reportagem, os dados permaneceram acessíveis na internet por aproximadamente 11 meses.
Com as informações, os jornalistas conseguiram reproduzir o painel de monitoramento do Smart Sampa e visualizar imagens de mais de 58 mil câmeras integradas ao programa.
O acesso incluía equipamentos instalados em escolas e unidades de saúde, além de outros pontos monitorados pelo sistema.
Nesse primeiro episódio, a exposição relatada envolvia credenciais que possibilitavam acessar o painel. Já a nova investigação descreve o acesso a links de transmissões de câmeras parceiras sem exigência de senha.
Guarda foi afastado após divulgação do primeiro caso
Após a revelação da exposição das credenciais, um guarda municipal suspeito de divulgar informações sigilosas foi afastado e passou a ser investigado pela Corregedoria.
Na ocasião, a Prefeitura reconheceu a divulgação irregular dos dados de acesso, mas negou que o Smart Sampa tivesse sofrido uma invasão.
No novo episódio, a administração voltou a contestar a caracterização da exposição e atribuiu o acesso a material produzido em uma análise de segurança. A Monuv declarou manter mecanismos de proteção, enquanto a Sentinelx não apresentou resposta aos questionamentos encaminhados pelo UOL.